「日々の通常業務に追われて、自社サイトの管理画面を何カ月も開いていない」「管理画面に赤い更新通知が出ているけれど、画面が崩れたら怖いので放置している」……。このような中小企業のWeb担当者様や経営者様は、決して少なくありません。
昨今、企業のWebサイト改ざんや個人情報漏洩事故のニュースが連日報じられ、PHPの脆弱性を突いた攻撃も深刻化しています。セキュリティ対策やサイト保守の重要性は認知されつつあるものの、「専門知識がなく、具体的に何をどうすればいいのか分からない」という声も多く聞かれます。
さらに、外部業者にサイト保守を委託して毎月費用を払っているものの、「実際にどんな作業をしているのか報告がなく、実態が不透明で不安」というトラブルも後を絶ちません。
本記事では、WordPressのアップデートを放置するリスクと、中小企業が今すぐ講じるべき実践的なセキュリティ保守のポイントを分かりやすく解説します。
目次
01「うちは大丈夫」が大間違いな理由:中小企業がサイバー攻撃の標的にされる背景
「大企業ではない自社のような中小企業が、わざわざ攻撃されるはずがない」と考えてしまうケースは非常に多いですが、近年のサイバー攻撃においてこの認識は大きな間違いです。
標的は「企業規模」ではなく「セキュリティの穴」
サイバー攻撃者の多くは、特定の企業を狙い撃ちにするだけでなく、自動化ツール(ボット)を使ってインターネット上の脆弱なサイトを無差別に巡回・探索しています。
セキュリティ対策が手薄なサイトを見つけると、企業規模に関係なく機械的に攻撃を仕掛けます。
急増するPHPやCMSの脆弱性を突いた攻撃
世界中で広く使われているWordPressは、そのシェアの高さゆえにハッカーの格好の標的です。特に、土台となるPHPの古いバージョンや、WordPress本体・プラグインの既知の脆弱性(セキュリティホール)を放置しているサイトは、格好のターゲットとなります。
放置されたサイトは、管理者権限の乗っ取り、マルウェア感染、迷惑メールの踏み台など、深刻な被害に遭うリスクに常にさらされています。
02アップデート放置が招く「企業の3大リスク」
管理画面に表示されるアップデート通知を「忙しいから」「動いているから大丈夫」と放置し続けると、企業の存続に関わる重大なトラブルへ発展する恐れがあります。
リスク1:Webサイトの改ざんと悪質サイトへのリダイレクト
サイトのトップページが全く別の画像に書き換えられたり、自社サイトにアクセスしたユーザーが見知らぬ詐欺サイト・不正サイトへと勝手に転送されたりします。
リスク2:問い合わせフォームからの個人情報・顧客データの漏洩
サイトの改ざんによってフォームに不正なスクリプトが埋め込まれ、ユーザーが入力した氏名、電話番号、メールアドレス、クレジットカード情報などが第三者に盗まれる危険があります。
リスク3:企業の社会的信用の失墜と損害賠償・復旧コスト
自社サイトが加害者となって他社への攻撃の「踏み台」にされた場合、取引停止や賠償問題に発展するケースがあります。
被害からの復旧作業には多額の費用と時間がかかり、失った社会的信用の回復にはそれ以上のコストを要します。
03保守を頼んでいるのに不安?「不透明な保守業者」に潜む落とし穴
「自社では手が回らないので制作会社や保守業者に外注している」という企業でも、安心し切れない実態が存在します。
「毎月費用を払っているのに、何をしているか分からない」ブラックボックス化
保守契約を結んでいるにもかかわらず、毎月の請求書が届くだけで「具体的にどのプラグインを更新したのか」「バックアップはいつ取られたのか」「セキュリティ診断は行われたのか」といった作業報告が一切ない業者は少なくありません。
いざトラブルが起きた時に「バックアップがない」という悲劇
実際にサイトが真っ白になったりハッキングされたりした際、業者に問い合わせると「バックアップは直近のものが取れていなかった」「復旧は別料金になる」と言われ、高額な対応費用を請求されるトラブルが頻発しています。実態の伴わない保守は、コストの無駄遣いであるばかりか、いざという時の防波堤になり得ません。
04アドップが提供する「中身が見える」WordPress保守サービス
株式会社アドップでは、専門知識を持つ専任担当者がいない中小企業様でも安心して本業に集中できるよう、実態の伴う透明性の高いCMS(WordPress)セキュリティ保守サービスを提供しています。
① 安全を最優先した「各種アップデート対応」
WordPress本体(メジャーアップデート・マイナーアップデート)はもちろん、トラブルの温床になりやすいプラグインのアップデートを定期的に実施します。ただ更新ボタンを押すのではなく、プラグイン同士の競合や画面崩れが起きないかを専門スタッフが事前・事後に確認し、安全に最新環境へとアップデートします。
② 万が一に備える「確実なデータバックアップ作業」
サーバー障害、サイバー攻撃、人的な操作ミスなど、万が一サイトに致命的な不具合が発生した際でも即座に元の状態へ復元できるよう、Webサイトの全データ(ファイル群・データベース)を定期的にバックアップ保存します。
③ 実態がひと目で分かる「作業報告書の毎月提出」
当社の保守サービス最大の特長は、「作業報告書」の毎月提出です。「どの項目をいつアップデートしたか」「バックアップが正常に完了しているか」「セキュリティ上の懸念事項はないか」を分かりやすく可視化してご報告します。社内の経営陣や上長への共有・稟議にもそのまま活用できる安心のレポート体制を敷いています。
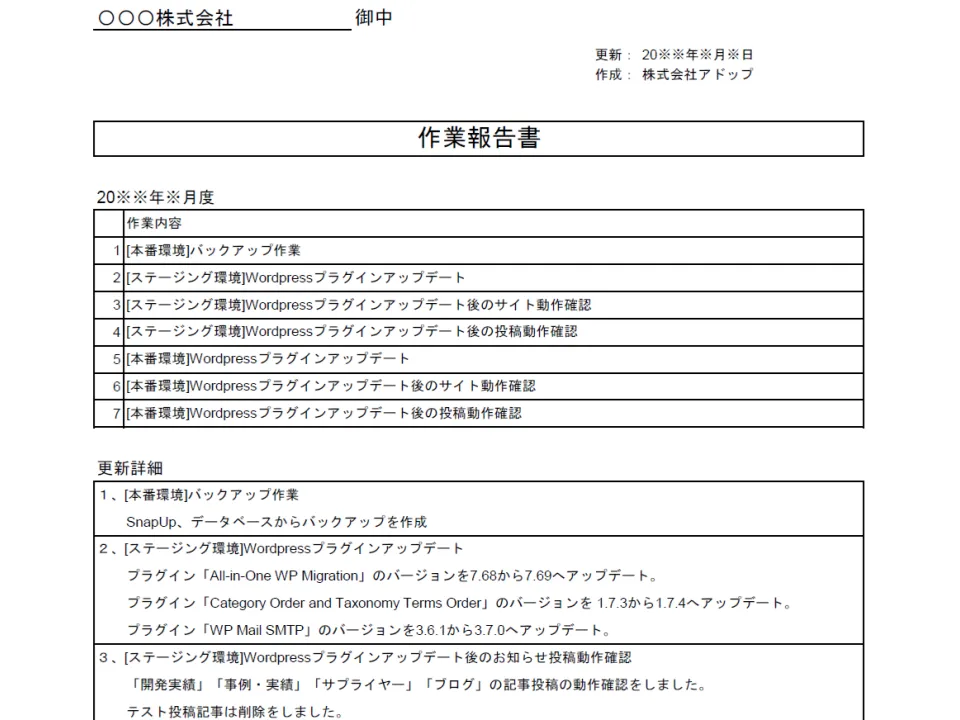
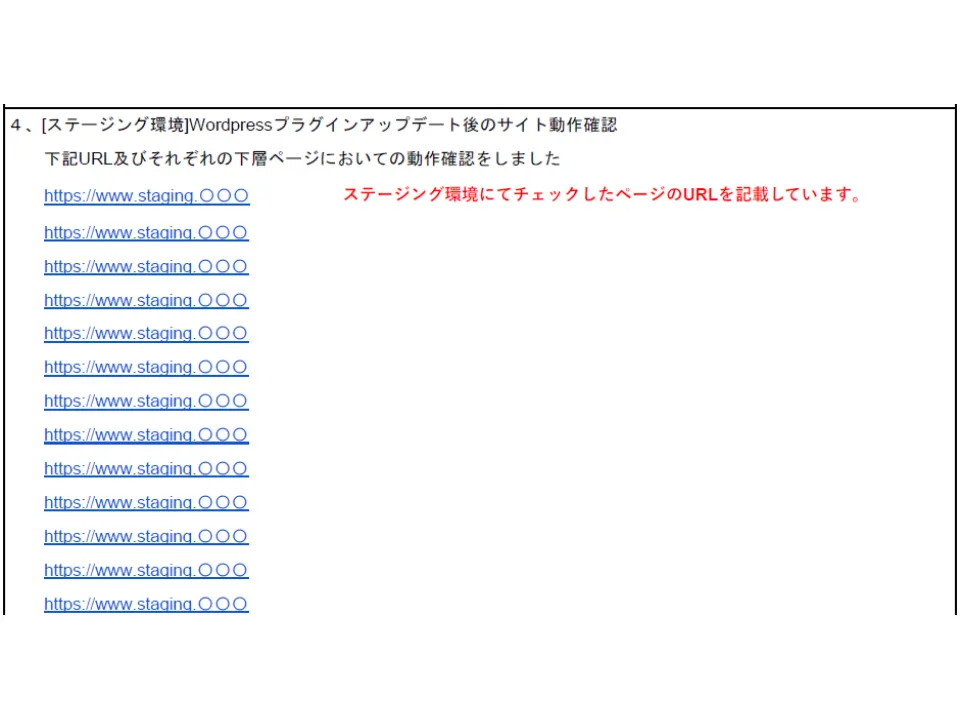
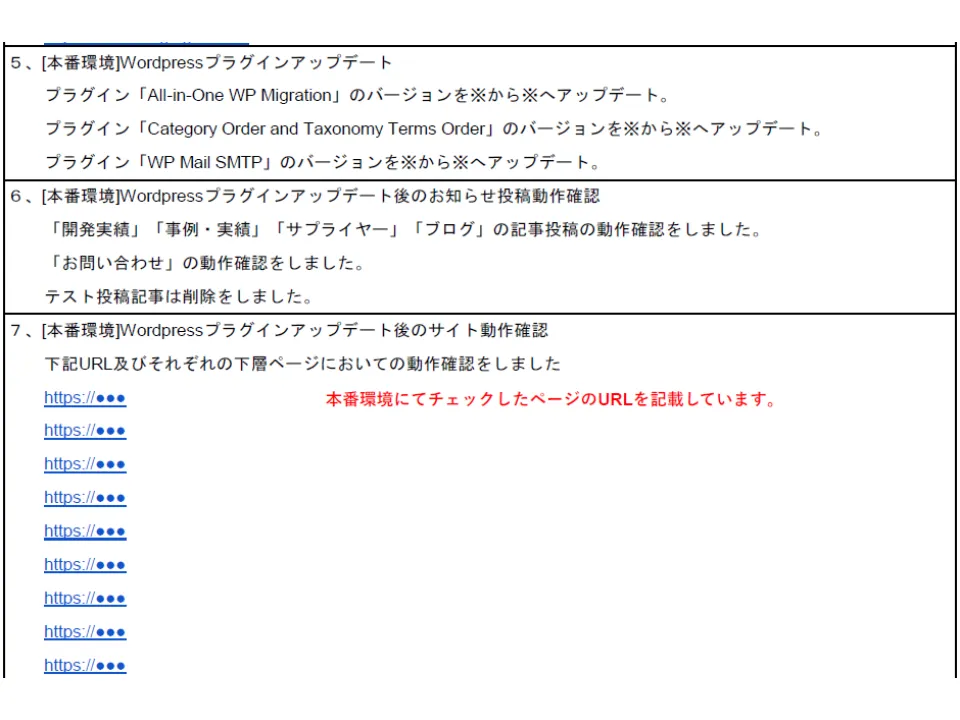
▲当社が毎月提出している「作業報告書」のサンプルイメージ。
更新されたプラグインの名称やバージョン、バックアップ実施日時、などが一目で把握でき、社内報告や稟議にもスムーズにご活用いただけます。
05 中小企業が確認すべき「自社サイトのセキュリティ健全性チェックシート」
まずは自社のサイトが安全な状態にあるか、以下の項目をチェックしてみてください。
[ ] WordPress本体のバージョンが最新の状態に保たれているか
[ ] 導入しているプラグインに「更新通知」が放置されていないか
[ ] 使っていない不要なテーマやプラグインが有効化・放置されていないか
[ ] 過去1カ月以内にサイト全体のバックアップデータを取得・保存したか
[ ] 委託先から、毎月の具体的な作業内容やセキュリティ状況の報告を受けているか
※チェックが2つ以上つかない場合、自社サイトはセキュリティ攻撃のリスクにさらされている可能性が高い状態です。
06まとめ:サイト保守は「コスト」ではなく「会社の資産と信用を守る投資」
Webサイトは、企業の顔であり、24時間稼働し続ける営業資産です。しかし、適切なメンテナンス(保守)を行わずに放置していれば、ある日突然、企業に甚大な損害をもたらす爆弾へと変わりかねません。
「忙しくて自社では手が回らない」「現在の保守業者の対応に疑問がある」「何から手を付ければいいのか分からない」という中小企業の担当者様は、ぜひ当社にご相談ください。
株式会社アドップ(https://adop.co.jp/ )では、Webサイトの現状診断から、WordPressのアップデート対応、確実なバックアップ、そして毎月の透明な作業報告まで、貴社のWebサイトを安全・確実に運用する体制をトータルでサポートいたします。
制作実績はこちら> adop.co.jp/showcase/
お問い合わせはこちら>adop.co.jp/contact/